Más noticias
Ver más
Orgullo peruano en ciberseguridad: el país conquista el segundo lugar global en hacking ético
Un equipo de estudiantes peruanos obtuvo el segundo puesto en una competencia internacional de hacking ético que reunió a más de 300 equipos de diferentes partes del mundo y puso a prueba sus conocimientos en seguridad informática.
9 Sep 2026 | 14:43 h
Karla Morales
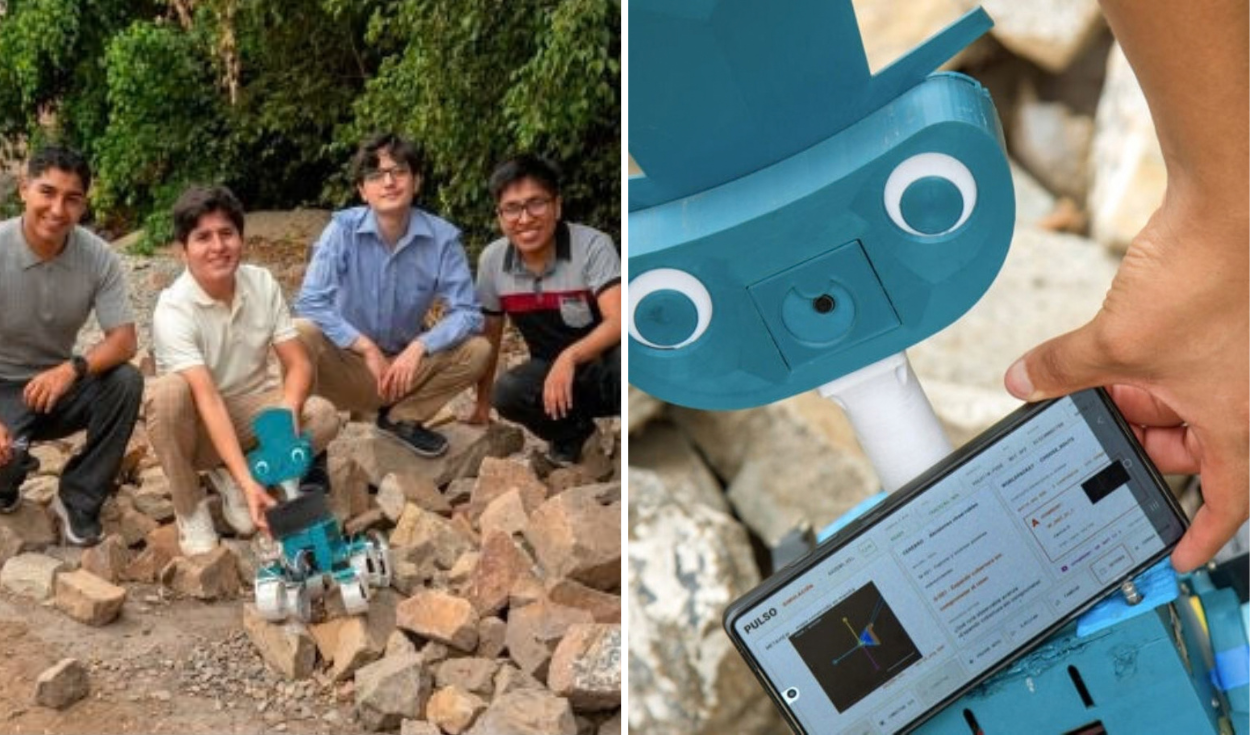
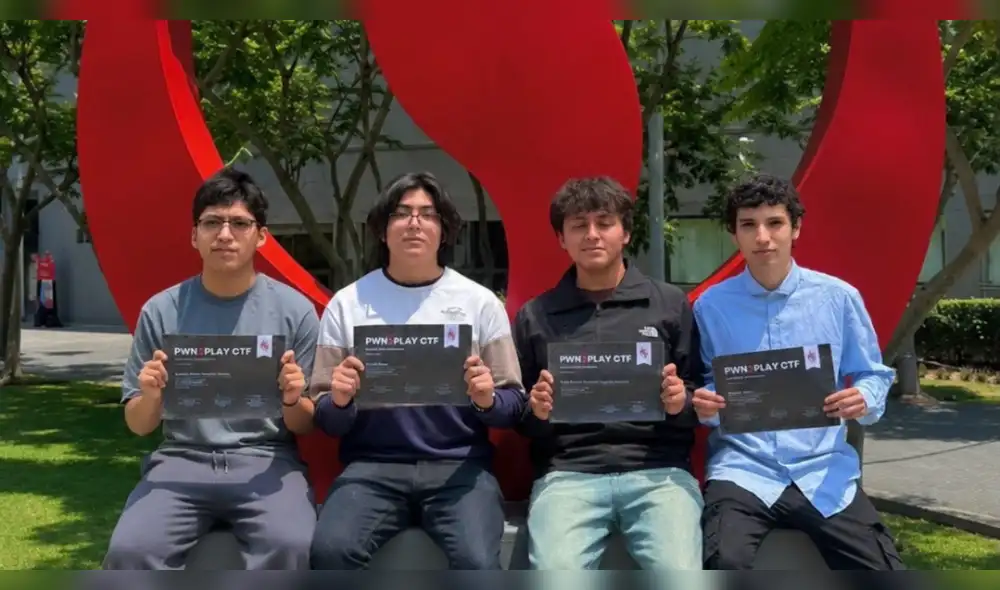
El hacking ético llevó a cuatro estudiantes de la Universidad Peruana de Ciencias Aplicadas (UPC) a conseguir el segundo lugar en el Pwn2Play Open CTF, competencia internacional organizada por la De Montfort University del Reino Unido. El torneo se desarrolló durante 12 horas y reunió a más de 300 equipos, en una jornada en la que los representantes peruanos incluso llegaron a ocupar el primer puesto de la clasificación. El equipo estuvo conformado por Carlos Ortega Núñez, Gonzalo López Morales, Joaquín Antialon Macías y Jorge Céspedes, estudiantes del sexto ciclo de Ingeniería de Ciberseguridad de la UPC.
Pwn2Play Open CTF: una competencia para poner a prueba la ciberseguridad
El Pwn2Play Open CTF utiliza el formato Capture The Flag (CTF), una modalidad de competencia en la que los participantes deben resolver diferentes desafíos de seguridad informática para obtener una posición en el ranking. A diferencia de un ataque informático real, los ejercicios se realizan sobre sistemas y aplicaciones preparados para la competencia. Los participantes cuentan con autorización para analizar los entornos, encontrar vulnerabilidades y aplicar técnicas destinadas a superar cada reto. La competencia se extendió durante 12 horas. En Perú, comenzó a las 3.00 a. m. y terminó a las 3.00 p. m., debido a la diferencia horaria con el Reino Unido.
Estudiantes peruanos destacaron en una competencia internacional de hacking ético tras resolver distintos desafíos de ciberseguridad.
Retos que enfrentaron los estudiantes peruanos en la competencia de hacking ético
La competencia utilizó la modalidad conocida como Capture The Flag (CTF). En este formato, los participantes enfrentan entornos digitales reales y simulados donde deben encontrar brechas de seguridad, resolverlas o explotarlas para obtener un código (bandera) que suma puntos en el ranking global.
Entre las disciplinas técnicas que debieron dominar los estudiantes figuraron:
- Aplicaciones web: búsqueda de vulnerabilidades que pueden afectar el funcionamiento o la seguridad de servicios y plataformas.
- Criptografía: análisis de métodos utilizados para proteger información mediante técnicas matemáticas.
- Ingeniería inversa: estudio del funcionamiento interno de programas y aplicaciones.
- Análisis forense: revisión de evidencias digitales para comprender qué ocurrió dentro de un sistema.
- Explotación binaria: identificación y aprovechamiento de determinados fallos presentes en programas.
¿Qué es el hacking ético y para qué sirve?
Estas capacidades están directamente relacionadas con el hacking ético, una práctica de ciberseguridad que consiste en utilizar técnicas de ataque de manera autorizada para encontrar vulnerabilidades en sistemas, redes o aplicaciones.
El propósito es detectar las fallas antes de que puedan ser aprovechadas por ciberdelincuentes. Para ello, las pruebas se realizan con permiso del propietario del sistema y bajo condiciones previamente establecidas.
En los ejercicios CTF ocurre algo similar: los participantes pueden explotar determinadas vulnerabilidades porque forman parte de un entorno controlado y diseñado para evaluar sus conocimientos. Joaquín Antialon explicó que esta autorización es una de las principales diferencias frente a un ataque informático real.
El papel del hacking ético dentro de la ciberseguridad
La ciberseguridad comprende las medidas utilizadas para proteger sistemas, redes, aplicaciones y datos frente a amenazas digitales. Dentro de este campo, el hacking ético permite adoptar la perspectiva de un atacante para encontrar puntos débiles y corregirlos.
De esta manera, una vulnerabilidad detectada durante una evaluación puede convertirse en una oportunidad para reforzar la seguridad de un sistema. La finalidad no es acceder a información sin autorización, sino comprobar qué tan preparado está un entorno frente a posibles ataques.
El equipo peruano llegó a la competencia después de aproximadamente tres meses de preparación en escenarios controlados. Como parte de ese proceso, utilizó Hack The Box Enterprise y obtuvo la certificación internacional CJCA (Certified Junior Cybersecurity Associate), que comprende conocimientos de seguridad ofensiva y defensiva.
Si te interesó esta nota sobre hacking ético y ciberseguridad, puedes leer más sobre tecnología e innovación en Perú Conectado.